
Podvodné QR kódy neboli quishing: jak odkaz zkontrolovat a co dělat po naskenování
QR kód může skrývat odkaz na falešné přihlášení, podvodnou platební stránku nebo stažení nebezpečného souboru. Samotný kód nepotvrzuje, kdo jej vytvořil ani kam bezpečně vede.
Naskenovali jste QR kód?
Rozhodující není samotné načtení kódu, ale to, co následovalo. Vyberte nejbližší variantu.
Pouze náhled odkazu
Fotoaparát nebo čtečka zobrazily adresu, ale web jste neotevřeli.
Otevřít postup →Otevřená stránka bez údajů
Web se otevřel, ale nic jste nezadali, nepotvrdili ani nestáhli.
Otevřít postup →Heslo nebo údaje z karty
Vyplnili jste přihlašovací údaje, kartu nebo jiný citlivý údaj.
Otevřít postup →Platba, stažení nebo přístup
Potvrdili jste operaci, nainstalovali aplikaci nebo povolili oprávnění.
Otevřít krizový postup →Proč QR kód podvodníkům pomáhá
Quishing je phishing prostřednictvím QR kódu. Adresa je ukrytá uvnitř obrázku a uživatel často přechází z počítače na mobilní telefon, kde se hůře kontroluje celá doména.
Skryje skutečnou adresu
Cíl není vidět přímo v textu zprávy. Uživatel jej zjistí až po naskenování.
Přesune uživatele na mobil
Na menší obrazovce lze snadněji přehlédnout změněnou nebo podvodnou doménu.
Ztíží některé kontroly e-mailu
Odkaz je vložený do obrázku, PDF přílohy nebo dokumentu místo běžného textového tlačítka.
Napodobí známou službu
Falešná stránka může používat správné logo, barvy a profesionální grafiku.
QR phishing v e-mailu během prvního čtvrtletí výrazně rostl
Microsoft zaznamenal růst z 7,6 milionu útoků v lednu na 18,7 milionu v březnu 2026. PDF přílohy tvořily 65 % doručení v lednu a 70 % v březnu.
Zdroj: Microsoft Threat Intelligence
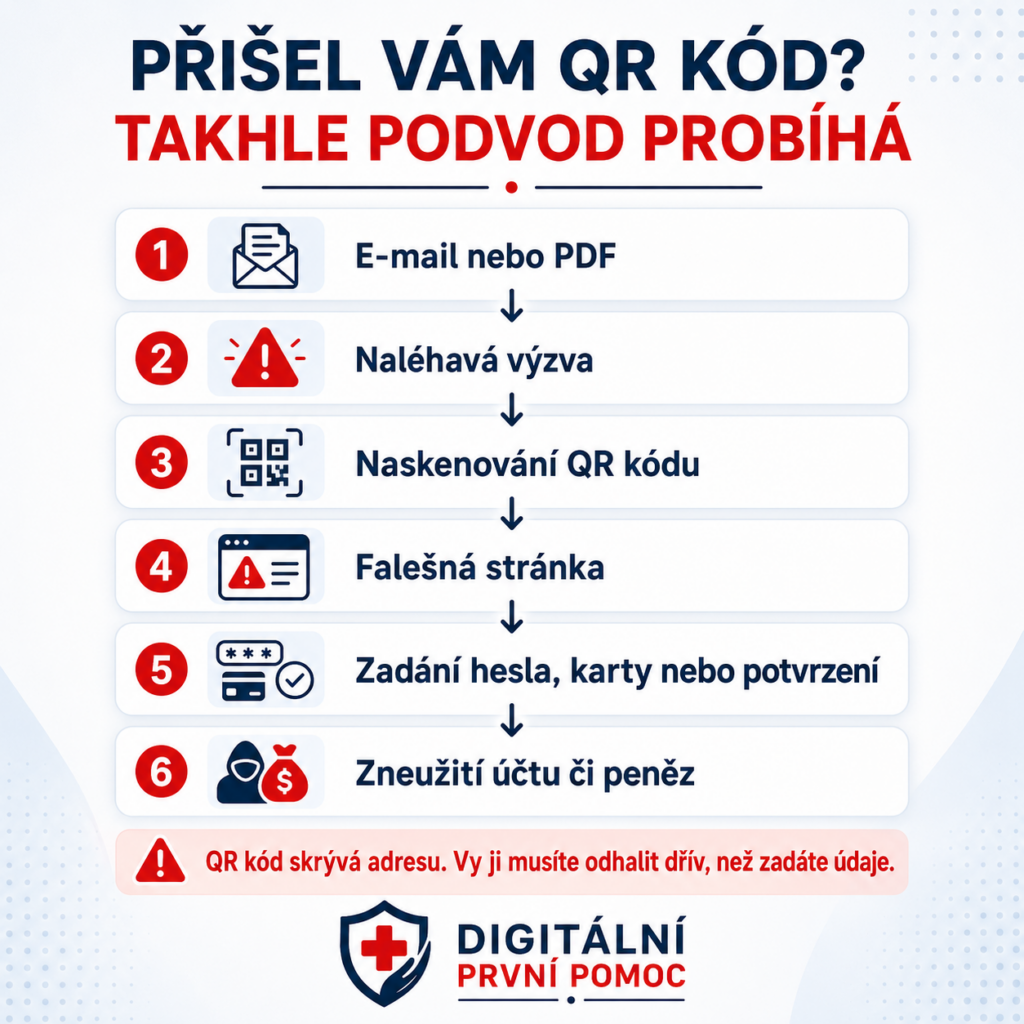
Jak podvod přes QR kód probíhá
Podvodník nejprve vytvoří důvěryhodný důvod ke skenování a teprve poté se pokusí získat heslo, údaje z karty, potvrzení platby nebo přístup k zařízení.
E-mail, PDF nebo fyzický kód
Kód přijde ve zprávě, dokumentu, na plakátu, automatu nebo faktuře.
Naléhavá výzva
Účet je prý ohrožen, zásilka čeká nebo platba musí být potvrzena.
Naskenování telefonem
QR kód skryje adresu a přesune komunikaci na mobilní zařízení.
Falešná stránka
Web napodobí banku, dopravce, Microsoft, úřad nebo jinou službu.
Požadavek na údaje
Stránka chce heslo, platební kartu, ověření nebo instalaci.
Zneužití účtu nebo peněz
Útočník použije získané údaje k převzetí účtu, platbě nebo dalšímu podvodu.
Kde se podvodný QR kód může objevit
QR kód není nebezpečný sám o sobě. Rizikový je zdroj, cílová adresa a požadavek, který se objeví po otevření.
E-mail nebo PDF
Zpráva tvrdí, že heslo vyprší, účet je nutné ověřit, dokument čeká na podpis nebo byla zjištěna neobvyklá aktivita.
Parkovací automat nebo plakát
Původní QR kód může překrývat samolepka. Uživatel má dojem, že platí parkovné nebo otevírá oficiální informace.
Zásilka nebo doplatek
Kód má sloužit ke změně adresy, potvrzení balíku nebo uhrazení malého doplatku.
Faktura a QR platba
Falešný nebo upravený dokument může předvyplnit účet, částku a další platební údaje.
Falešný bankéř
QR kód má údajně zrušit platbu, ověřit klienta nebo přesunout peníze na bezpečný účet.
Vstupenka, registrace nebo soutěž
Kód může být součástí falešné vstupenky, slevy, události, poukazu nebo charitativní sbírky.
Co ověřit před otevřením QR kódu
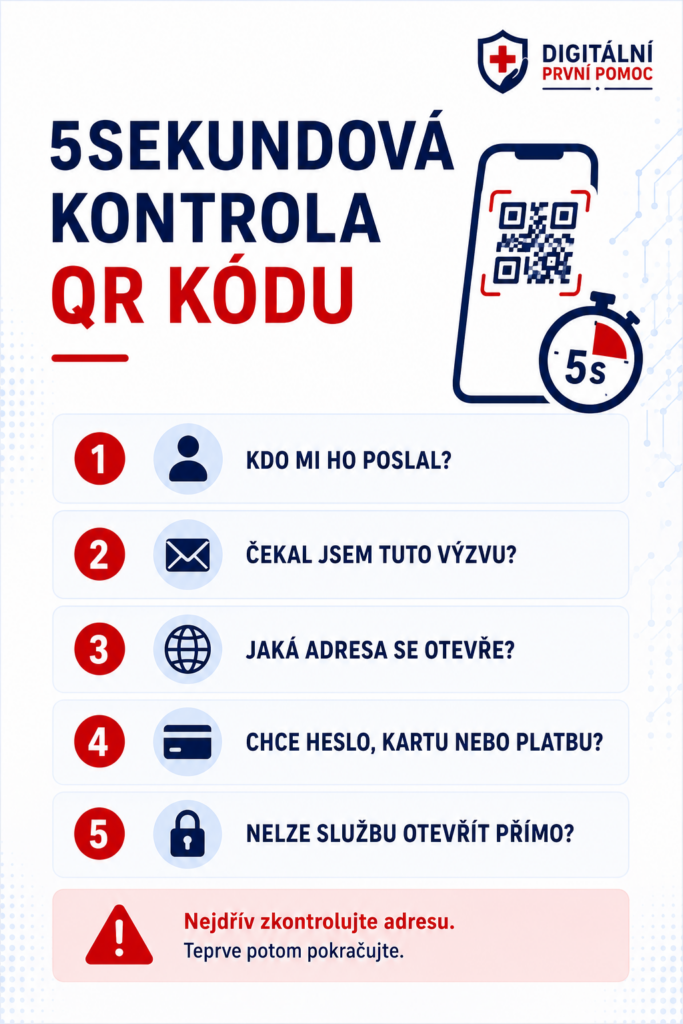
Nemusíte QR kód technicky analyzovat. Stačí zastavit automatickou reakci a položit si několik jednoduchých otázek.
Obsah obrázku načtěte v Kontrole QR kódu a získanou webovou adresu posuďte v Kontrole odkazu a domény. Výsledky jsou pomocné; nejsou zárukou bezpečnosti odkazu ani platby.
Kdo mi kód poslal?
Znáte odesílatele a ověřili jste si, že jeho účet nebyl napaden?
Čekal/a jsem tuto výzvu?
Požadovali jste dokument, zásilku, platbu nebo změnu nastavení?
Jaká adresa se otevře?
Zkontrolujte celou doménu, překlepy, přidaná slova a neobvyklou koncovku.
Chce heslo, kartu nebo platbu?
Neočekávaný citlivý požadavek je důvodem stránku zavřít a výzvu ověřit jinak.
Lze službu otevřít přímo?
Použijte oficiální aplikaci, vlastní záložku nebo ručně napsanou adresu.
microsoft.com
microsoft-overeni-uctu.example
Přes neočekávaný QR kód se nepřihlašujte a neplaťte
QR kód neposkytuje žádnou zvláštní bezpečnost. Pouze nahrazuje ruční napsání odkazu, platebních údajů nebo jiné instrukce.
Nezadávejte heslo
Přihlašovací stránku otevřete přímo přes oficiální aplikaci nebo známý web.
Nezadávejte údaje z karty
Neočekávaná výzva k malé platbě může sloužit ke krádeži kompletních údajů.
Nepotvrzujte operaci
Nepotvrzujte platbu, přidání příjemce ani nové přihlášení, které jste nevyvolali.
Nestahujte aplikaci nebo profil
Neinstalujte soubor, certifikát, bezpečnostní profil ani aplikaci podle pokynu stránky.
Nepovolujte vzdálený přístup
QR kód nesmí být důvodem ke sdílení obrazovky nebo ovládání zařízení cizí osobou.
Neposílejte kryptoměnu ani kód
Autorizační kód, seed phrase ani kryptoměnový převod nejsou běžné ověření.
Co dělat, když jste QR kód už naskenovali
Samotné naskenování ještě nemusí znamenat škodu. Důležité je, zda jste otevřeli stránku, zadali údaje, potvrdili operaci nebo povolili přístup.
Pouze jsem zobrazil/a náhled odkazu
- Odkaz neotevírejte.
- Zavřete náhled QR kódu.
- Zprávu nebo fyzický kód si případně zdokumentujte.
- Výzvu ověřte jinou cestou.
Otevřel/a jsem stránku, ale nic nezadal/a
- Stránku zavřete.
- Nic nestahujte a neudělujte oprávnění.
- Zkontrolujte stažené soubory.
- Aktualizujte prohlížeč a systém.
Zadal/a jsem heslo
- Heslo změňte přes oficiální aplikaci nebo známý web.
- Začněte e-mailovým účtem.
- Ukončete ostatní relace.
- Zapněte vícefázové ověření.
- Stejné heslo změňte i u dalších služeb.
Zadal/a jsem údaje z platební karty
- Okamžitě kontaktujte banku.
- Kartu uzamkněte nebo zablokujte podle pokynů banky.
- Zkontrolujte karetní transakce.
- Nereagujte na další výzvy podvodníka.
Potvrdil/a jsem platbu nebo poslal/a peníze
- Ihned kontaktujte banku.
- Sdělte, že jde o podezření na podvod.
- Uchovejte částku, příjemce a čas transakce.
- Další platbu neposílejte.
- Při škodě oznamte věc Policii České republiky.
Nainstaloval/a jsem aplikaci nebo povolil/a přístup
- Odpojte zařízení od internetu.
- Ukončete vzdálenou relaci.
- Banku kontaktujte z jiného bezpečného zařízení.
- Změňte důležitá hesla.
- Postupujte podle návodu pro vzdálený přístup.
Po zadání údajů rozhodují minuty
Přerušte komunikaci, nic dalšího nepotvrzujte a podle situace kontaktujte banku nebo oficiální podporu přes vlastní známý kontakt.
Co si uložit
Citlivé údaje veřejně nesdílejte. Uložte pouze podklady, které mohou pomoci bance, provozovateli služby nebo Policii České republiky.
QR kód a původní zpráva
Screenshot kódu, původní e-mail, SMS, PDF dokument nebo fotografie samolepky.
Adresa a odesílatel
URL otevřené stránky, e-mailová adresa, telefonní číslo, profil a čas komunikace.
Platba, soubor nebo aplikace
Potvrzení transakce, číslo účtu, název staženého souboru nebo instalované aplikace.
Podvodné QR kódy – FAQ
Je každý QR kód nebezpečný?
Ne. QR kódy jsou běžná technologie. Nebezpečný může být obsah, ke kterému konkrétní kód vede.
Může být telefon napaden už samotným naskenováním?
Pouhé zobrazení náhledu odkazu zpravidla neznamená napadení. Riziko roste po otevření stránky, stažení souboru, instalaci aplikace nebo zadání údajů.
Jak zjistím, kam QR kód vede?
Před otevřením zkontrolujte náhled adresy. Zaměřte se na přesný název domény, překlepy, přidaná slova a neobvyklou koncovku.
Je bezpečné platit pomocí QR kódu?
Ano, pokud kód pochází z důvěryhodného zdroje a před potvrzením zkontrolujete částku, měnu, příjemce a číslo účtu.
Může být QR kód v PDF dokumentu podvodný?
Ano. Logo, podpis ani profesionální vzhled PDF nepotvrzují pravost dokumentu nebo cílové adresy.
Proč podvodník neposílá běžný odkaz?
QR kód skryje adresu do obrázku a často přesune uživatele na mobil, kde se hůře kontroluje celá doména.
Co když kód poslal zaměstnavatel nebo známý kontakt?
Požadavek ověřte jiným známým kanálem. Účet skutečného odesílatele mohl být napaden nebo jeho identita napodobena.
Kam podvodný QR kód nahlásit?
Podle situace provozovateli služby, bance, správci místa, zaměstnavateli, dopravci nebo Policii České republiky. Podnět lze předat také projektu DPP.
Narazili jste na podvodný QR kód?
Pošlete projektu DPP odkaz, screenshot nebo stručný popis situace. Nahlášení projektu nenahrazuje kontakt s bankou ani oznámení Policii České republiky.