
Email spoofing: když zpráva předstírá důvěryhodného odesílatele
Zobrazené jméno, logo ani adresa v poli „Od“ samy o sobě nedokazují, kdo zprávu skutečně odeslal. Podvodník může napodobit banku, úřad, zaměstnavatele, známou osobu nebo dokonce vaši vlastní adresu.
Co je email spoofing?
Email spoofing je podvržení identity odesílatele tak, aby zpráva působila, že pochází z důvěryhodné adresy nebo domény.
Cílem zpravidla není samotné falšování adresy, ale další krok: přimět příjemce k zadání hesla, platbě, otevření přílohy, instalaci programu nebo předání citlivých údajů.
Praktická obrana proto nespočívá jen v hledání gramatických chyb. Důležitější je ověřit celou adresu, doménu, skutečný cíl odkazu, kontext zprávy a požadovanou akci.
Podezřelý text nebo screenshot můžete projít v Kontrole podezřelé zprávy; samotný odkaz ověřte pomocí Kontroly odkazu a domény. Výsledek je pomocné upozornění na rizikové znaky, nikoli potvrzení pravosti e-mailu.
Mezi související scénáře patří falešné bezpečnostní e-maily od Googlu a falešné faktury a napadená firemní komunikace.
Čtyři situace, které uživatel často vnímá jako „falešný e-mail“
Pro běžnou ochranu není nutné znát technické detaily. Je však užitečné vědět, že podobný vzhled může vzniknout několika odlišnými způsoby.
Falešné jméno odesílatele
V poštovní aplikaci se zobrazí například „Česká banka“, ale po rozkliknutí je pod jménem úplně jiná e-mailová adresa. Jméno si může odesílatel často nastavit téměř libovolně.
Napodobenina oficiální adresy
Podvodník používá nově založenou nebo podobně vypadající doménu, například záměnu písmene, pomlčku nebo přidané slovo. Technicky nejde vždy o spoofing, ale pro oběť je výsledek podobný.
Zfalšovaná adresa nebo doména
Zpráva může uvádět adresu, kterou odesílatel ve skutečnosti neovládá. Poštovní služby se takové zprávy snaží zachytit pomocí autentizace SPF, DKIM a DMARC.
Zpráva z legitimní schránky
Útočník mohl získat přístup ke skutečnému účtu a odesílat zprávy z něj. Taková zpráva může vypadat velmi přesvědčivě a projít některými technickými kontrolami.
Nejčastější varovné signály podvodného e-mailu
Jeden znak nemusí dokazovat podvod. Více nesrovnalostí, nečekaný požadavek a tlak na okamžitou akci jsou však důvodem, proč zprávu ověřit jiným kanálem.
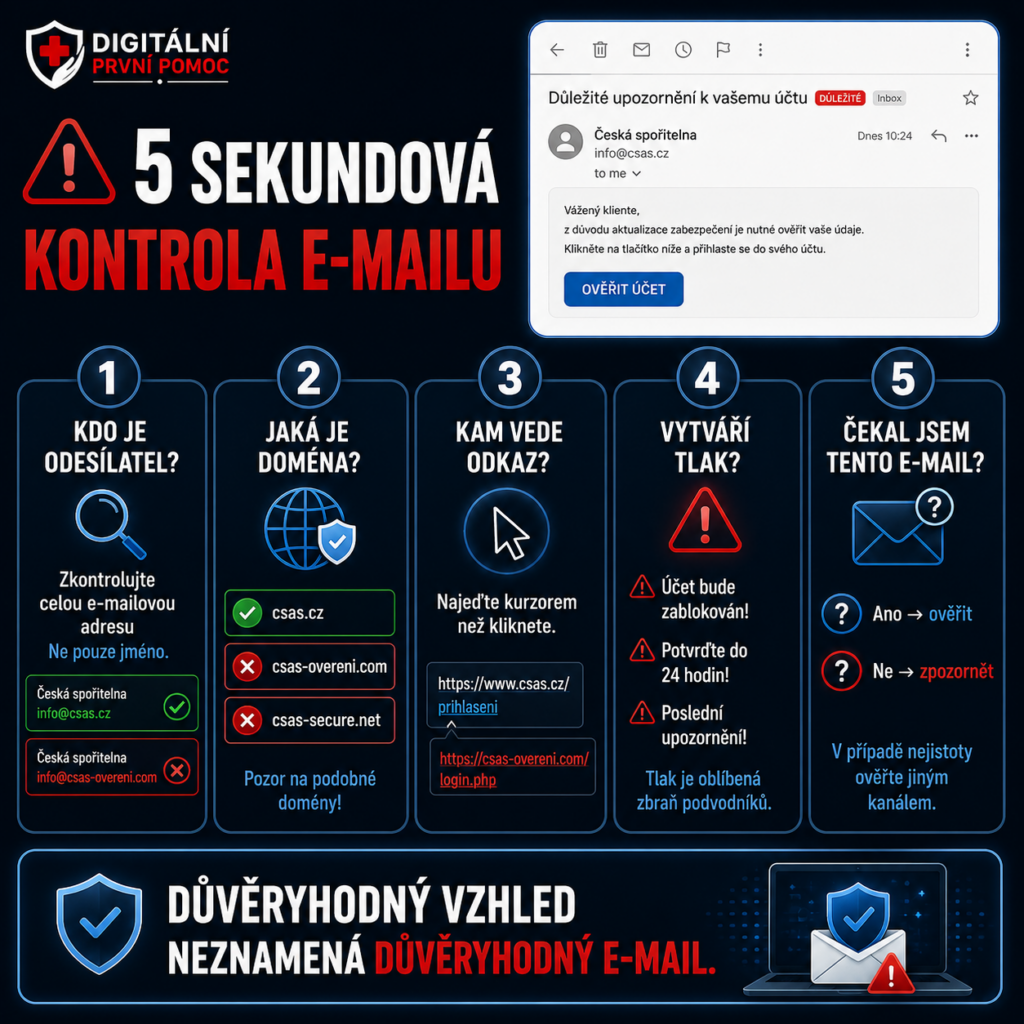
Jméno nesedí s celou adresou
Rozklikněte odesílatele a zobrazte úplnou adresu. Název banky nebo firmy může skrývat cizí doménu.
Doména je podobná, ale není stejná
Kontrolujte část za zavináčem. Pozor na překlepy, přidaná slova, neobvyklé koncovky a falešné subdomény.
Odkaz vede jinam než text
Na počítači lze odkaz zkontrolovat najetím kurzoru. Na mobilu je bezpečnější web neotevírat z e-mailu a přejít do oficiální aplikace nebo zadat adresu ručně.
Zpráva vytváří časový tlak
„Účet bude zablokován“, „potvrďte do pěti minut“ nebo „platba právě odchází“ mají omezit čas na ověření.
Nečekaná příloha nebo stažení
Riziková může být příloha jakéhokoli typu, zejména archiv, instalační soubor nebo dokument, který vyžaduje povolení maker či dalšího obsahu.
Jiná adresa pro odpověď
Pole Reply-To může směrovat odpověď na jinou adresu, než jaká se zobrazuje jako odesílatel. Jde o další důvod zprávu ověřit mimo e-mail.
Znamená zpráva z mé vlastní adresy napadený účet?
Ne automaticky. Adresa může být podvržena mimo vaši schránku. Současně je ale vhodné zkontrolovat, zda neexistují další známky skutečného přístupu k účtu.
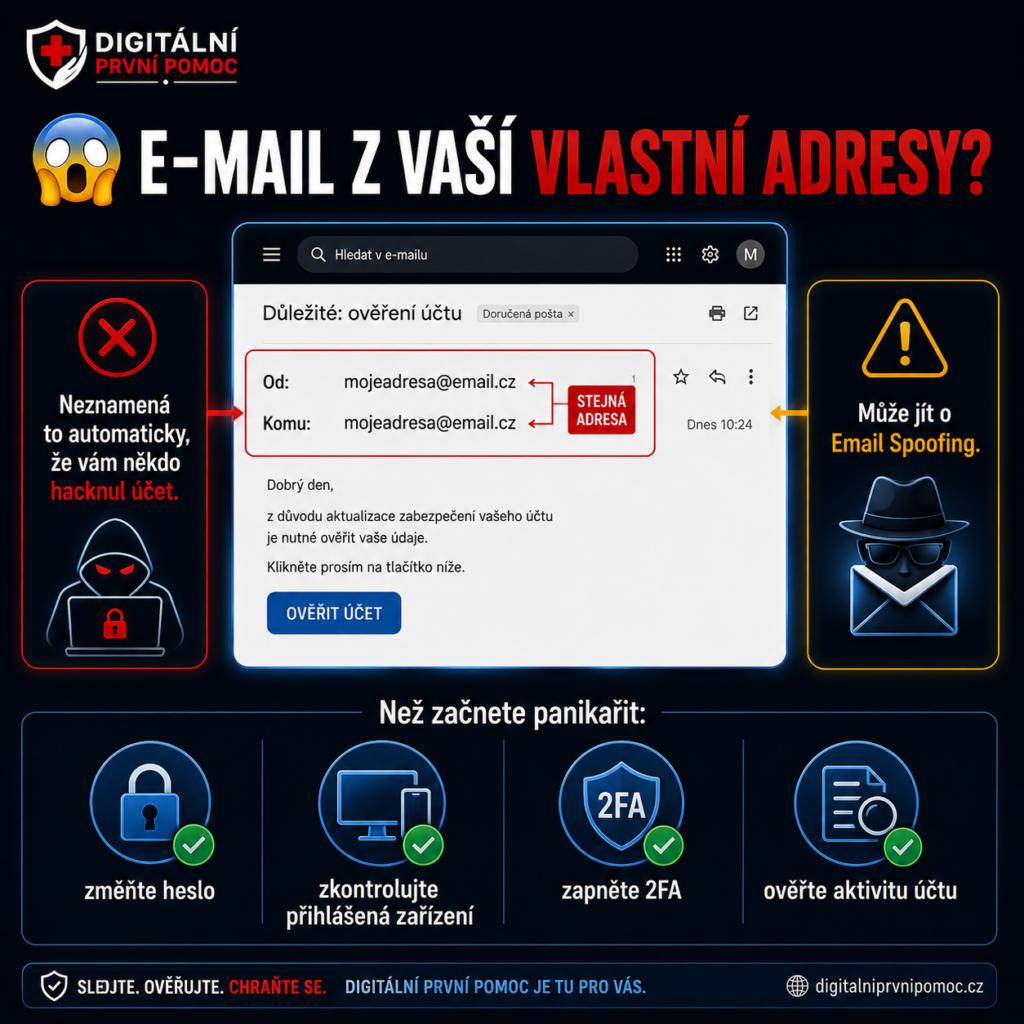
Zkontrolujte Odeslanou poštu
Hledejte zprávy, které jste neodeslali. U některých útoků mohou být odeslané zprávy později smazány, proto kontrolujte také Koš a další složky.
Prověřte přihlášení a zařízení
Zkontrolujte nedávnou aktivitu účtu, neznámé relace, zařízení, místa přihlášení a bezpečnostní upozornění.
Ověřte přeposílání a pravidla
Útočníci mohou nastavit automatické přeposílání, skryté filtry nebo pravidla, která mažou bezpečnostní upozornění.
Zapněte vícefázové ověření
MFA nebo 2FA nezabrání externímu spoofingu, ale výrazně pomáhá chránit samotný účet při odcizení hesla.
Pětisekundová kontrola podezřelého e-mailu
Nemusíte analyzovat technické hlavičky každé zprávy. Před kliknutím nebo odpovědí stačí zastavit automatickou reakci a položit si několik jednoduchých otázek.
Co dělat po podezřelém e-mailu
Nejzávažnější není samotné doručení zprávy, ale to, zda jste otevřeli odkaz, zadali údaje, spustili přílohu nebo potvrdili platbu.
Na nic jste neklikli
Riziko je obvykle nízké, pokud jste pouze zprávu přečetli.
- neodpovídejte,
- označte zprávu jako phishing nebo spam,
- ověřte sdělení přes oficiální kanál,
- při incidentu zachovejte původní zprávu.
Klikli jste, ale údaje nezadali
Samotné kliknutí nemusí znamenat napadení, ale mohli jste otevřít škodlivý nebo podvodný web.
- stránku zavřete,
- nic nestahujte ani nepovolujte,
- aktualizujte prohlížeč a systém,
- zkontrolujte stažené soubory a nová rozšíření.
Vyplnili jste přihlašovací údaje
Útočník může heslo použít k převzetí účtu.
- z oficiální stránky okamžitě změňte heslo,
- ukončete neznámé relace,
- zapněte MFA nebo 2FA,
- zkontrolujte pravidla a přeposílání,
- stejné heslo změňte i u dalších služeb.
Otevřeli jste soubor nebo něco nainstalovali
Příloha mohla spustit škodlivý kód nebo vyžádat další oprávnění.
- při podezřelém chování odpojte zařízení od sítě,
- nespouštějte soubor znovu,
- proveďte bezpečnostní kontrolu,
- hesla měňte z jiného bezpečného zařízení,
- při nejistotě vyhledejte odbornou pomoc.
Zadali jste kartu nebo poslali peníze
Rozhoduje rychlost reakce.
- okamžitě kontaktujte banku,
- požádejte o blokaci karty nebo prověření platby,
- uchovejte e-mail, odkaz a potvrzení transakce,
- při škodě nebo pokusu o podvod kontaktujte Policii ČR.
Jak poštovní služby ověřují odesílatele
SPF, DKIM a DMARC pomáhají příchozím poštovním systémům rozhodnout, zda zpráva odpovídá pravidlům domény uvedené jako odesílatel. Nejde však o stoprocentní známku bezpečného obsahu.
SPF
Doména zveřejňuje, které servery smějí jejím jménem odesílat poštu. Kontrola porovnává zdroj zprávy s tímto seznamem.
DKIM
Zpráva obsahuje digitální podpis, který umožňuje ověřit odesílající doménu a zda se vybrané části zprávy cestou nezměnily.
DMARC
Propojuje výsledek SPF nebo DKIM s doménou v poli „Od“ a říká příjemci, jak zacházet se zprávou, která kontrolou neprojde.
Email spoofing – FAQ
Stručné odpovědi k falešnému odesílateli, vlastní adrese, ověřování zprávy a zabezpečení účtu.
Co je email spoofing?
Jde o podvržení identity odesílatele tak, aby zpráva působila, že pochází od jiné osoby, společnosti nebo domény.
Může podvodník poslat e-mail jménem mé banky?
Ano. Může použít stejné zobrazené jméno, podobnou doménu nebo se pokusit podvrhnout adresu. Důležitá sdělení ověřujte přímo v bankovní aplikaci nebo přes kontakt z oficiálního webu.
Může mi přijít e-mail z mé vlastní adresy?
Ano. Odesílatel se může pokusit vložit vaši adresu do pole „Od“ nebo „Reply-To“ bez přístupu k vaší schránce.
Znamená e-mail z vlastní adresy napadený účet?
Ne automaticky. Zkontrolujte Odeslanou poštu, nedávná přihlášení, zařízení, pravidla a přeposílání. Pokud objevíte neznámou aktivitu, změňte heslo, ukončete relace a zapněte vícefázové ověření.
Jak poznám, zda je adresa skutečně oficiální?
Porovnejte celou doménu za zavináčem s oficiálním webem. Neověřujte ji přes odkaz nebo telefon uvedený v podezřelé zprávě.
Chrání mě dvoufázové ověření před spoofingem?
Nezabrání cizí osobě falšovat zobrazenou adresu, ale pomáhá chránit váš účet, pokud útočník získá heslo.
Je e-mail bezpečný, když projde SPF, DKIM a DMARC?
Ne nutně. Autentizace pomáhá potvrdit vztah zprávy k odesílající doméně, ale nehodnotí pravdivost každého požadavku ani bezpečnost všech odkazů a příloh.
Co mám uchovat jako důkaz?
Ponechte původní zprávu, úplnou adresu odesílatele, předmět, datum, odkazy, přílohy, screenshot a podle možností také úplné hlavičky zprávy. Podezřelou přílohu znovu neotevírejte.
Důvěryhodný vzhled neznamená důvěryhodný původ
Zastavte automatickou reakci. Zobrazte celou adresu, zkontrolujte doménu a požadavek ověřte přes oficiální aplikaci nebo kontakt získaný nezávisle na podezřelé zprávě.