
Aplikace vzdáleného přístupu: jak je podvodníci zneužívají
AnyDesk, TeamViewer i Rychlá pomoc / Quick Assist od Microsoftu jsou legitimní nástroje vzdálené pomoci. Riziko vzniká, když přístup získá neověřená osoba: přesvědčí vás ke spuštění aplikace, zadání či předání kódu a povolení sdílení obrazovky nebo ovládání zařízení.
Je někdo právě připojený k vašemu zařízení?
Okamžitě odpojte zařízení od internetu — vypněte Wi‑Fi, mobilní data nebo odpojte síťový kabel. Nic dalšího nepotvrzujte, neotevírejte internetové bankovnictví a neřiďte se dalšími pokyny volajícího.
Pokud jste během spojení otevřeli bankovnictví, zadali údaje z platební karty, sdělili autorizační kód nebo potvrdili platbu, kontaktujte banku z jiného bezpečného zařízení.
Co aplikace vzdáleného přístupu umožňuje
Rozsah závisí na konkrétní aplikaci, zařízení a udělených oprávněních. Povolené spojení může druhé osobě umožnit sledovat obrazovku a v některých případech zařízení také ovládat.
Sledovat obrazovku
Druhá osoba může vidět otevřené aplikace, webové stránky, zprávy a další obsah zobrazený během relace.
Ovládat kurzor nebo dotyk
Při povoleném ovládání může otevírat nabídky, měnit nastavení nebo provádět kroky vaším jménem.
Pracovat se soubory
Podle nastavení může otevírat, kopírovat nebo přesouvat soubory a získat přístup k informacím uloženým v zařízení.
Navádět k platbám
Pachatel může sledovat vaše kroky a přesvědčovat vás, abyste sami potvrdili převod, nákup kryptoměny nebo jinou operaci.
Měnit nastavení
Může být nastaven automatický start, bezobslužný přístup nebo další oprávnění umožňující pozdější připojení.
Získat citlivé informace
Na obrazovce mohou být viditelné e-maily, osobní údaje, potvrzení plateb nebo informace potřebné k převzetí účtu.
Jak podvod obvykle probíhá
Aplikace, které mohou být při podvodu zneužity
Mezi běžné nástroje patří AnyDesk, TeamViewer a Microsoft Rychlá pomoc / Quick Assist. Používají se také UltraViewer, RustDesk, Supremo, Splashtop a další aplikace technické podpory. U všech je důležité ověřit člověka a účel přístupu.
Spuštění aplikace, zadání nebo předání kódu mohou být součástí scénáře falešného policisty a pracovníka banky nebo nevyžádané technické podpory. Rozhodující je nezávisle ověřit osobu a důvod přístupu, nikoli jen název použité aplikace.
AnyDesk
Legitimní vzdálená správa. Neověřenému volajícímu nepotvrzujte připojení ani nenastavujte bezobslužný přístup.
TeamViewer
Legitimní nástroj podpory a správy. Samotný název aplikace nepotvrzuje, kdo vám nabízí pomoc.
Rychlá pomoc / Quick Assist
Aplikace Microsoftu už může být v počítači připravená. Kód od volajícího není doklad jeho totožnosti.
Jak vypadá podvodný hovor →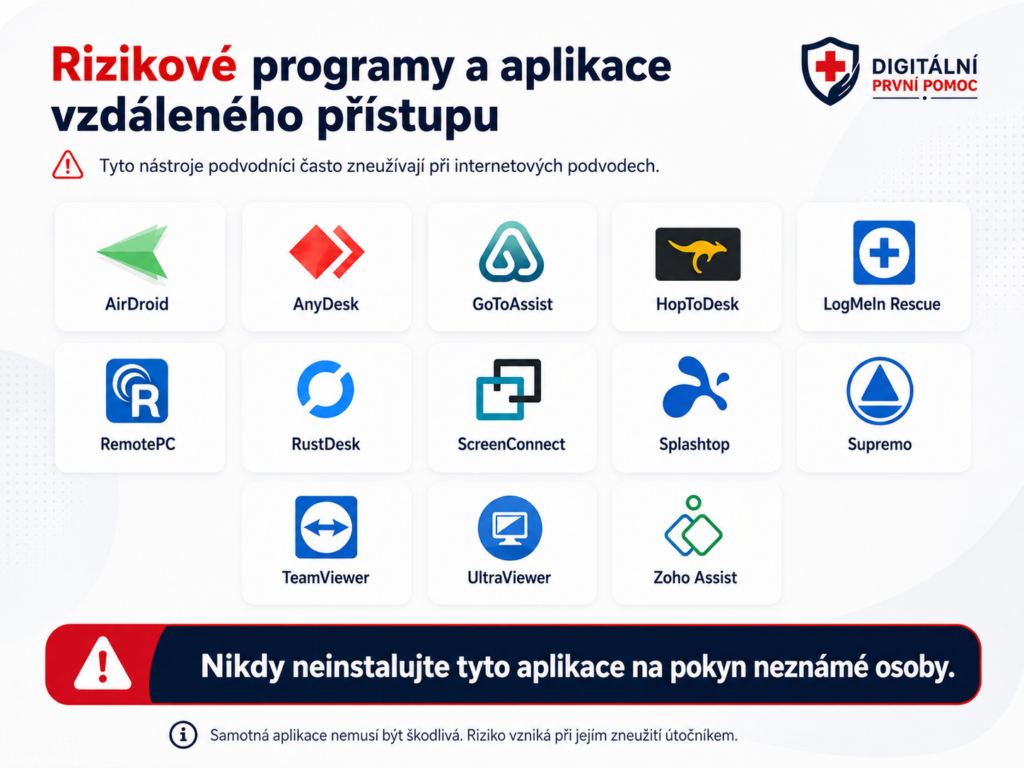
Legitimní nástroj
Slouží k domluvené vzdálené podpoře. Jeho samotná přítomnost není důkaz podvodu ani napadení.
Zneužití podvodníkem
Technicky běžnou aplikaci použije cizí člověk k podvodné manipulaci, sledování nebo ovládání zařízení.
Škodlivý software
Kód určený například ke krádeži dat či skrytému přístupu. Může být dodatečně nainstalován, ale pro podvod se vzdálenou pomocí není vždy potřeba.
Legitimní nástroj ≠ bezpečná situace
Aplikace může být zcela legitimní, ale osoba na druhé straně nemusí být pracovník banky, policie ani skutečné technické podpory. Pravost volajícího vždy ověřujte nezávisle.
Rychlá pomoc ve Windows může být také zneužita
Volá vám nečekaně údajná banka, Microsoft nebo IT podpora a žádá spuštění Rychlé pomoci? Hovor ukončete. Organizaci kontaktujte sami přes nezávisle ověřený kontakt.
Jak podvodný hovor probíhá
- Údajná podpora. Volající tvrdí, že řeší virus, napadený účet nebo bezpečnostní kontrolu.
- Spuštění aplikace. Navede vás na vyhledání „Rychlá pomoc / Quick Assist“ nebo na klávesovou zkratku Win + Ctrl + Q. Jde o popis podvodu, ne pokyn aplikaci teď otevřít.
- Kód od volajícího. Nadiktuje vám bezpečnostní kód, který máte zadat do aplikace. Kód slouží ke spojení; není ověřením pracovníka banky ani podpory.
- Souhlas se sdílením. Aplikace žádá povolení sdílet obrazovku. O ovládání zařízení může druhá osoba následně požádat zvlášť; vyžaduje další souhlas.
- Nátlak a další kroky. Při povoleném ovládání může měnit nastavení nebo spouštět programy v rozsahu získaných oprávnění. I při pouhém zobrazení vás může navádět k přihlášení, instalacím nebo platbám.
Co při nevyžádaném hovoru nedělat
- Nezadávejte do Rychlé pomoci kód od neověřeného volajícího.
- Nepovolujte mu sdílení obrazovky ani úplné ovládání zařízení.
- Během podezřelé relace neotevírejte bankovnictví, e-mail ani správce hesel.
- Nevypínejte antivirus a nepřidávejte výjimky podle telefonických instrukcí.
- Neinstalujte další nástroje a nespouštějte příkazy, které „technik“ diktuje.
Podpora, kterou jste si vyžádali sami
Legitimní vzdálená pomoc existuje. Spojení si domluvte přes známý kontakt organizace nebo vlastního IT. Jméno zobrazené v aplikaci ani číslo volajícího samo o sobě nestačí.
Už jste přístup povolili?
- Okamžitě přerušte přístup. Odpojte internet a ukončete sdílení i relaci. Nepotvrzujte další požadavky. Pokud relaci nedokážete rychle ukončit, odpojení od sítě neodkládejte.
- Při finančním riziku kontaktujte banku. Pokud bylo vidět bankovnictví, platební údaje či kódy, nebo jste potvrdili platbu, zavolejte bance z jiného zařízení na ověřené číslo.
- Zabezpečte účty z bezpečného zařízení. Změňte ohrožená hesla, ukončete aktivní relace a odvolejte neznámé přístupy. Začněte e-mailem; zkontrolujte obnovovací údaje a vícefaktorové ověření.
- Prověřte změny v počítači. Nové aplikace, uživatelské účty, vypnutou ochranu i další nástroje vzdáleného přístupu. Samotné ukončení Quick Assist nemusí odstranit to, co bylo během relace změněno. Při nejistotě zajistěte odbornou kontrolu; u pracovního zařízení kontaktujte IT.
- Uchovejte dostupné podklady a při škodě či pokusu o podvod kontaktujte Policii ČR. Poznamenejte čas, číslo volajícího a provedené kroky. Kvůli důkazům se znovu nepřipojujte ani nemažte věci bez rozmyslu; zabezpečení účtů a kontakt banky mají přednost.
Co dělat podle toho, co se stalo
Čím více oprávnění jste druhé osobě poskytli, tím rychleji je potřeba jednat. Nejste-li si jistí, postupujte podle závažnější varianty.
Aplikaci jste jen otevřeli nebo nainstalovali
Nikomu jste nepotvrdili sdílení ani ovládání, nezadali jste cizí kód a nepředali přístupové údaje.
Udělejte nyní:- podezřelý kontakt ukončete, neodesílejte ani nezadávejte přístupové kódy,
- zkontrolujte oprávnění k obrazovce, souborům a správě zařízení,
- pokud aplikaci nepotřebujete, odinstalujte ji,
- zkontrolujte, zda nebyla nainstalována další neznámá aplikace.
Povolili jste vzdálený přístup
Zadali či sdělili jste kód a přijali spojení, povolili sdílení obrazovky nebo ovládání. Samotný kód ještě není totéž jako schválená relace; pokud si nejste jistí, postupujte opatrně.
Udělejte okamžitě:- odpojte zařízení od internetu,
- ukončete aplikaci a probíhající relaci,
- poznamenejte si aplikaci, čas spojení a přístupové ID,
- z bezpečného zařízení změňte ohrožená hesla a ukončete aktivní relace,
- zkontrolujte další aplikace a uživatelské účty, zrušte případný trvalý přístup; nepotřebnou aplikaci můžete po uchování podkladů odebrat.
Otevřeli jste bankovnictví nebo poslali peníze
Během spojení jste otevřeli bankovní aplikaci, zadali platební údaje nebo potvrdili transakci.
Jednejte bez prodlení:- odpojte zařízení a nic dalšího podle volajícího nepotvrzujte,
- z jiného zařízení okamžitě kontaktujte banku,
- sdělte, že cizí osoba měla vzdálený přístup,
- požádejte o kontrolu účtu, karet a podezřelých transakcí,
- uchovejte komunikaci, potvrzení plateb a údaje příjemce,
- při škodě nebo pokusu o odcizení peněz kontaktujte Policii ČR.
Varovné signály, že přístup mohl zůstat aktivní
Jeden neobvyklý projev ještě nemusí dokazovat napadení. Více změn současně je však důvodem k důkladnější kontrole a případně k odbornému vyčištění zařízení.
Aplikace se spouští sama
Běží po startu zařízení, zůstává aktivní na pozadí nebo se objevuje bez vašeho spuštění.
Je povolen bezobslužný přístup
Aplikace má uložené heslo, trvalé oprávnění nebo možnost připojení bez dalšího potvrzení.
Změnila se oprávnění zařízení
Je povoleno zpřístupnění, záznam obrazovky, správa zařízení nebo jiné citlivé systémové oprávnění.
Objevily se nové aplikace nebo profily
V zařízení jsou neznámé programy, uživatelské účty, pracovní profily nebo instalační soubory.
Přicházejí neznámá přihlášení a kódy
E-mail, sociální síť nebo banka hlásí neznámé relace, změny hesla či autorizační požadavky.
Zařízení se chová bez vašeho ovládání
Samovolně se pohybuje kurzor, otevírají aplikace, mění nastavení nebo dochází k jinému neznámému chování.
Co si uložit a kam se obrátit
Dostupné informace mohou pomoci bance, policii i provozovatelům služeb. Jejich získávání však nesmí zdržet ukončení aktivního spojení ani omezení finanční škody.
Komunikace a kontakty
- telefonní čísla a e-mailové adresy,
- profily a odkazy na účty,
- zprávy, e-maily a hlasové nahrávky,
- zaslané odkazy a soubory,
- datum a čas jednotlivých kontaktů.
Údaje o vzdáleném přístupu
- název použité aplikace,
- přístupové ID nebo označení relace,
- čas zahájení a ukončení spojení,
- udělená oprávnění a změny nastavení,
- screenshoty aplikace a obrazovky.
Platby a finanční údaje
- částka a přesný čas platby,
- číslo účtu nebo údaje příjemce,
- variabilní symbol a zpráva pro příjemce,
- potvrzení transakce,
- kryptoměnová adresa a TXID, pokud byly použity.
Změny v zařízení
- nově nainstalované aplikace,
- změny oprávnění a zabezpečení,
- nastavení bezobslužného přístupu,
- neznámé účty nebo profily,
- bezpečnostní upozornění systému či banky.
Kontaktujte banku
Okamžitě, pokud jste otevřeli bankovnictví, zadali údaje z karty, sdělili autorizační kód nebo potvrdili platbu.
Krizový postupNahlaste použitý profil nebo reklamu
Podezřelý účet, telefonní číslo, e-mail nebo reklamu nahlaste provozovateli platformy, přes kterou vás pachatel kontaktoval.
Nahlásit podnět DPPOznamte škodu Policii ČR
Při finanční škodě, pokusu o odcizení peněz, převzetí účtu nebo získání citlivých údajů uchovejte podklady a věc oznamte.
Co znamenají digitální důkazyNejste si jistí, co se stalo?
Popište, kdo vás kontaktoval, jakou aplikaci jste použili a jaké kroky jste provedli. Neposílejte hesla, celé údaje z karty ani autorizační kódy.
Kontaktovat Digitální První PomocAnyDesk, TeamViewer, Quick Assist a vzdálený přístup – FAQ
Stručné odpovědi pro situace po instalaci, povolení spojení nebo ukončení vzdálené relace.
Volá mi Microsoft a diktuje kód do Rychlé pomoci. Co udělat?
Nevyžádaný hovor ukončete, kód nezadávejte a nic nepotvrzujte. Pokud potřebujete podporu, kontaktujte ji sami přes ověřený kontakt. Bezpečnostní kód spojuje zařízení; neověřuje totožnost pracovníka.
Odmítl jsem ovládání. Může být přesto něco ohroženo?
Ano, pokud jste povolili sdílení obrazovky, druhá osoba mohla vidět zobrazené údaje nebo vás navádět k dalším krokům. Záleží na tom, co bylo během relace viditelné a co jste udělali. Prověřte zejména přístupy k účtům a finanční operace.
Je AnyDesk, TeamViewer nebo Rychlá pomoc virus?
Ne. Jde zpravidla o legitimní nástroje určené pro vzdálenou správu a technickou podporu. Riziko vzniká, když neověřené osobě potvrdíte sdílení či ovládání nebo se řídíte jejími pokyny. U Rychlé pomoci můžete zadávat kód od volajícího a aplikaci už můžete mít nainstalovanou.
Aplikaci jsem pouze nainstaloval. Získal už někdo přístup?
Samotná instalace obvykle nestačí. Ke spojení bývá potřeba zadat nebo sdělit kód či ID a schválit příslušné sdílení nebo oprávnění. U Rychlé pomoci je souhlas s ovládáním oddělený od sdílení obrazovky.
Přesto zkontrolujte její oprávnění a aplikaci odinstalujte, pokud ji nepotřebujete.
Stačí aplikaci po ukončení spojení odinstalovat?
Ne vždy. Během relace mohlo dojít ke změně nastavení, instalaci dalšího softwaru nebo získání přístupových údajů.
Zkontrolujte bezobslužný přístup, oprávnění, neznámé aplikace a z jiného zařízení změňte hesla k účtům, které byly během spojení otevřené.
Může se druhá osoba připojit znovu bez mého potvrzení?
Ano, pokud byl nastaven trvalý nebo bezobslužný přístup, uloženo heslo pro spojení nebo ponechána citlivá oprávnění. Záleží na aplikaci: ne každý nástroj má bezobslužný přístup. Nové relace Rychlé pomoci standardně vyžadují kód a souhlas; během předchozího spojení ale mohl být přidán jiný program nebo změněn účet. Prověřte proto celé zařízení.
Která hesla mám po incidentu změnit?
Začněte hlavním e-mailem. Následně změňte hesla k bankovnictví, sociálním sítím, cloudovým službám a dalším účtům, které byly během relace otevřené nebo viditelné.
Hesla měňte z jiného bezpečného zařízení. Přímo v zabezpečení služeb také ukončete aktivní relace a odvolejte neznámé přístupy; změna hesla nemusí ukončit všechny relace.
Musím zařízení obnovit do továrního nastavení?
Ne v každém případě. Obnovení zvažte, pokud nevíte, co druhá osoba změnila, objevil se další neznámý software nebo nelze bezpečně ověřit odstranění přístupu.
Před obnovením bezpečně zazálohujte osobní dokumenty a fotografie. Podezřelé aplikace ani neznámé instalační soubory do zálohy nezahrnujte.
Mám aplikaci otevřít, abych zjistil, kdo byl připojený?
Neotvírejte ji pouze kvůli dalšímu zkoumání, pokud hrozí opětovné spojení. Nejprve zařízení odpojte, zabezpečte účty a postupujte podle nejzávažnější situace, která mohla nastat.
Nejnebezpečnější není samotná aplikace. Je to cizí člověk, kterému dáte kontrolu.
Banka, policie ani legitimní investiční společnost po vás v nevyžádaném hovoru nebudou požadovat instalaci vzdáleného přístupu, předání kódu nebo ovládání zařízení kvůli „zabezpečení účtu“.