Falešné faktury a napadené firemní e-maily: jak ověřit změnu účtu a reagovat po platbě
Podvodník může napodobit dodavatele, převzít jeho skutečnou e-mailovou schránku nebo vstoupit do probíhající komunikace. Následně zašle upravenou fakturu, oznámí změnu účtu nebo požádá o naléhavou platbu.
Co se stalo?
Vyberte variantu, která nejlépe odpovídá aktuální situaci. Nejdůležitější je zastavit další platbu a uchovat původní komunikaci.
Přišla podezřelá faktura
Faktura, příloha, částka nebo požadavek neodpovídají běžné spolupráci.
Otevřít postup →Dodavatel oznámil změnu účtu
Nové bankovní spojení přišlo e-mailem nebo je uvedeno na opravené faktuře.
Otevřít postup →Platbu jsme už odeslali
Peníze odešly na nový, neznámý nebo podvodně změněný účet.
Otevřít krizový postup →Zjistili jsme napadení schránky
Objevila se cizí přihlášení, pravidla přeposílání nebo podvodné zprávy.
Otevřít postup zabezpečení →Podvodný e-mail nemusí přijít z cizí adresy
Útočník může vytvořit podobnou doménu, podvrhnout zobrazeného odesílatele, převzít skutečnou schránku nebo se vydávat za vedení firmy.
Podobná e-mailová adresa
Doména obsahuje překlep, pomlčku, jinou koncovku nebo záměnu podobného znaku.
fakturace@dodavatel.czfakturace@dodavateI.czPodvržený odesílatel
Zobrazené jméno nebo pole „Od“ připomínají skutečnou firmu, ale zpráva nebyla odeslána z její schránky.
Napadená skutečná schránka
Útočník získal přístup k reálnému účtu. Zpráva proto může přijít ze správné adresy a navazovat na skutečnou komunikaci.
CEO fraud
Pachatel se vydává za jednatele, ředitele nebo nadřízeného a požaduje naléhavou, utajenou nebo nestandardní platbu.
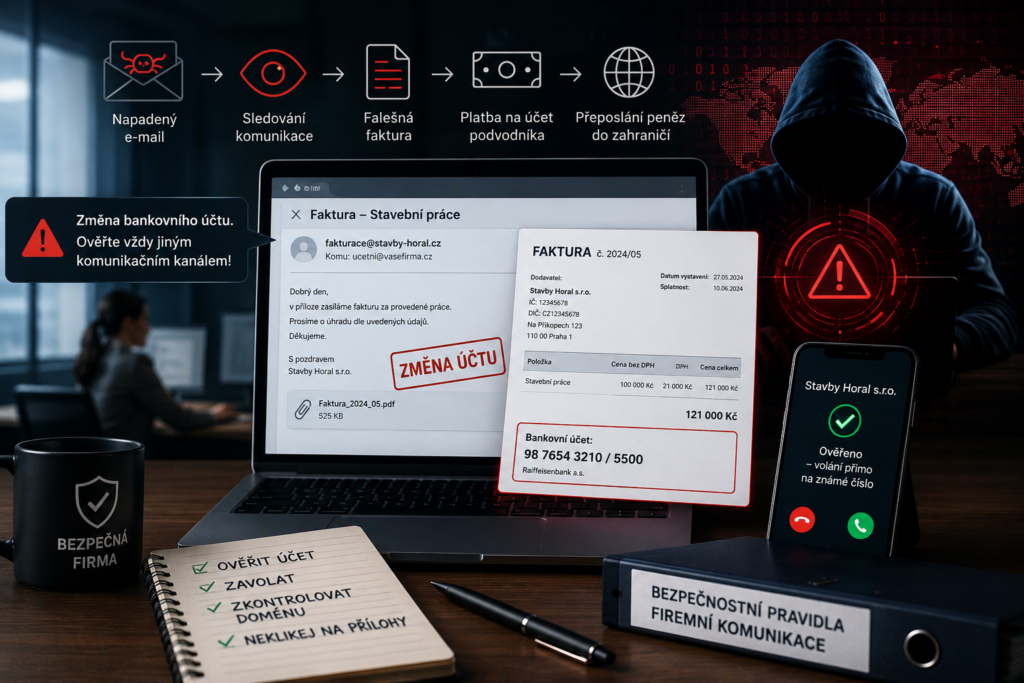
Jak útok na fakturu a firemní komunikaci probíhá
Pachatel může komunikaci sledovat delší dobu a zasáhnout až ve chvíli, kdy firma očekává skutečnou fakturu nebo platbu.
Výběr firmy a partnerů
Útočník zjišťuje, kdo schvaluje platby a s kým firma obchoduje.
Napodobení nebo převzetí schránky
Vytvoří podobnou doménu nebo získá přístup k reálnému e-mailu.
Sledování komunikace
Čeká na objednávku, fakturu, splatnost nebo vhodný převod.
Změna platebních údajů
Pošle opravenou fakturu nebo oznámí nový účet dodavatele.
Platba na účet pachatele
Zaměstnanec odešle peníze v domnění, že platí skutečnému partnerovi.
Rychlý odliv peněz
Prostředky jsou převedeny dál, vybrány nebo rozděleny mezi další účty.
Jak podvodná platba bývá zdůvodněna
Legenda se snaží vysvětlit, proč se mění účet, proč je třeba jednat rychle nebo proč se má obejít běžný schvalovací proces.
Změna účtu dodavatele
„Od tohoto měsíce prosím posílejte platby na nový účet.“
Opravená faktura
„V předchozím dokumentu byly chybné platební údaje.“
Naléhavá platba od jednatele
„Platbu odešlete ještě dnes. Jde o důvěrnou transakci.“
Zahraniční náhradní účet
„Náš běžný účet je dočasně nedostupný. Použijte nový.“
Falešný právník nebo účetní
„Jednatel mě pověřil dokončením převodu.“
QR platba na upravené faktuře
QR kód obsahuje účet pachatele, přestože ostatní údaje vypadají správně.
Co ověřit na faktuře a v interním procesu
Porovnejte bankovní účet, částku, měnu, objednávku i způsob schválení.
Účet dodavatele
Souhlasí s evidencí, smlouvou a předchozími fakturami?
Očekávaná změna
Věděla firma o změně účtu už před doručením nové faktury?
Částka, měna a symbol
Odpovídají objednávce a běžnému způsobu platby?
Běžný firemní proces
Neobchází požadavek schválení nebo účetní kontroly?
Druhé ověření
Potvrdila změnu další odpovědná osoba nezávislým kanálem?
Běžná faktura
- Stejný účet jako v evidenci.
- Očekávaná objednávka a smluvená částka.
- Standardní měna, splatnost a variabilní symbol.
- Běžný schvalovací proces.
- Žádný tlak na utajení.
Podezřelá faktura
- Nový účet bez předchozího ověření.
- Platba na zahraniční nebo osobní účet.
- Náhlá změna částky, měny nebo příjemce.
- Obcházení interního schválení.
- Požadavek na rychlost nebo utajení.
Vyberte postup podle toho, co se právě stalo
Nejdůležitější je zastavit další platbu, ověřit situaci jiným komunikačním kanálem a uchovat původní e-mail, fakturu a další podklady.
🧾 Přišla podezřelá faktura
- Platbu zatím neodesílejte.
- Porovnejte účet, částku, měnu a další údaje s předchozími fakturami a evidencí dodavatele.
- Neověřujte změnu odpovědí na stejný e-mail ani přes kontakt uvedený v nové faktuře.
- Dodavatele kontaktujte přes dříve známé telefonní číslo nebo jiný nezávislý kanál.
- Uchovejte původní e-mail včetně příloh a úplných hlaviček.
🏦 Dodavatel oznámil změnu účtu
- Platbu na nový účet pozastavte do nezávislého ověření.
- Nepotvrzujte změnu odpovědí na zprávu, ve které nové bankovní spojení přišlo.
- Zavolejte na číslo, které máte uložené z dřívější spolupráce, smlouvy nebo oficiálního webu.
- Ověřte změnu alespoň druhou odpovědnou osobou ve firmě.
- Zaznamenejte, kdo změnu účtu ověřil a jakým způsobem.
🚨 Platbu jsme už odeslali
- Okamžitě kontaktujte svou banku a oznamte podezření na podvodnou platbu.
- Požádejte banku o prověření možností zastavení, odvolání nebo navrácení převodu.
- Nezávisle kontaktujte skutečného dodavatele a ověřte, zda platbu očekával.
- Uchovejte potvrzení platby, číslo účtu příjemce, částku, čas a veškerou komunikaci.
- Při vzniklé škodě nebo podezření na trestný čin kontaktujte Policii České republiky.
🔐 Zjistili jsme napadení e-mailové schránky
- Změňte heslo z důvěryhodného zařízení a ukončete neznámé aktivní relace.
- Zapněte vícefázové ověření, pokud ještě není aktivní.
- Zkontrolujte automatické přeposílání, pravidla, filtry a obnovovací údaje účtu.
- Odeberte neznámé propojené aplikace, zařízení a oprávnění.
- Prověřte odeslanou, smazanou a archivovanou poštu a upozorněte dotčené kolegy nebo obchodní partnery.
- Uchovejte údaje o neznámých přihlášeních a dalších změnách účtu.
Jak ověřit změnu bankovního účtu dodavatele
Ověření musí proběhnout mimo e-mail, ve kterém změna přišla. Použijte kontakt, který firma znala už před incidentem.
Platbu pozastavte
Dokud není změna ověřena, platbu neodesílejte.
Nepoužívejte kontakt ze zprávy
Nevolejte na číslo z nové faktury, podpisu ani podezřelého e-mailu.
Zavolejte na dříve známé číslo
Použijte kontakt z předchozí spolupráce, smlouvy nebo oficiálního webu.
Vyžadujte druhé schválení
Změnu zaznamenejte a potvrďte dvěma zaměstnanci.
Legitimní dodavatel ani vedení firmy nepotřebují obejít bezpečnostní proces
Obejít běžné schválení
Naléhavost není důvodem k vynechání druhé kontroly.
Utajit převod před kolegy
Požadavek na tajnost má zabránit nezávislému ověření.
Poslat peníze bez ověření
Změna účtu musí být potvrzena jinou cestou.
Nikomomu nevolat
Pokyn komunikovat výhradně e-mailem je zásadní varovný signál.
Rozdělit platbu
Více menších převodů může obejít interní limity.
Nakoupit dárkové karty
Vedení firmy nepotřebuje kódy poukazů zaslané e-mailem.
Poslat citlivé firemní údaje
Mzdová nebo osobní data se neodesílají bez ověření.
Vypnout bezpečnostní kontrolu
Nikdo legitimní nepotřebuje vypnout MFA, filtry nebo schvalování.
Kdy požadavek na platbu považovat za rizikový
Kombinace těchto znaků znamená, že platba musí být zastavena a ověřena mimo původní komunikaci.
Nový bankovní účet
Účet se mění těsně před splatností.
Podobná doména
Adresa obsahuje překlep nebo jinou koncovku.
Jiná adresa Reply-To
Odpověď míří jinam než zobrazený odesílatel.
Zahraniční nebo osobní příjemce
Účet neodpovídá dodavateli.
Časový tlak
Platba musí odejít dříve, než ji lze ověřit.
Požadavek na utajení
O transakci nemá vědět účetní ani kolega.
Obejití interního procesu
Zpráva požaduje výjimku ze schválení.
Změna stylu komunikace
Neobvyklý tón, podpis nebo způsob předání faktury.
Pouhá změna hesla nemusí stačit
Útočník může vytvořit pravidla, přidat obnovovací údaje nebo propojit aplikaci, která mu zachová přístup.
Neznámá přihlášení
Zkontrolujte historii, zařízení, IP adresy a lokality.
Automatické přeposílání
Útočník může posílat kopie pošty na vlastní adresu.
Pravidla a filtry
Zprávy mohou být přesouvány, označovány nebo mazány.
Obnovovací údaje
Prověřte telefon, záložní e-mail a další způsoby obnovy.
Propojené aplikace
Odeberte neznámé aplikace, tokeny a oprávnění.
Odeslané a smazané zprávy
Hledejte podvodné faktury a žádosti o změnu účtu.
Procesy, které dokážou útok zastavit ještě před platbou
Nejvyšší ochranu vytváří kombinace MFA, telefonického ověření a dvojího schválení změn.
Dvojí schválení změny účtu
Jeden zaměstnanec změnu ověří, druhý ji potvrdí.
Telefonické ověření
Používá se dříve známé číslo.
Evidence účtů dodavatelů
Schválené účty jsou uložené mimo běžný e-mail.
MFA na firemních schránkách
Vícefázové ověření snižuje riziko převzetí účtu.
Školení zaměstnanců
Účetní a schvalovatelé musí znát BEC a CEO fraud.
Incidentní postup
Každý ví, koho kontaktovat po podezřelé platbě.
Co si uchovat
Uchovejte originál e-mailu, úplné hlavičky, přílohy a údaje o platbě.
Původní e-mail
Originální zpráva, úplné hlavičky, čas a Message-ID.
Odesílatel a Reply-To
Zobrazená adresa, technická adresa a cíl odpovědi.
Příloha a faktura
Původní dokument, QR kód a změněné platební údaje.
Celá komunikace
Předchozí konverzace a okamžik změny podmínek.
Údaje o platbě
Účet, částka, měna, příjemce, čas a potvrzení.
Záznam o ověření
Koho jste kontaktovali a co bylo potvrzeno.
Přihlášení a zařízení
Neznámé relace, IP adresy, zařízení a časy.
Změny nastavení
Přeposílání, pravidla, obnova a propojené aplikace.
Falešné faktury a napadené e-maily – FAQ
Co je Business Email Compromise neboli BEC?
Podvod, při kterém útočník napodobí nebo převezme firemní e-mail a snaží se změnit platební údaje, získat peníze nebo citlivé informace.
Může být zpráva podvodná, i když přišla ze správné adresy?
Ano. Schránka mohla být skutečně napadena a zpráva může navazovat na reálnou komunikaci.
Jak bezpečně ověřit změnu bankovního účtu?
Platbu pozastavte a zavolejte dodavateli na dříve známé číslo. Nepoužívejte kontakt z nové faktury.
Co když faktura obsahuje správné údaje?
Správné jméno, číslo objednávky, částka ani podpis nejsou důkazem. Útočník mohl získat přístup k předchozí komunikaci.
Co dělat ihned po odeslání platby?
Okamžitě kontaktujte banku, požádejte o zastavení platby, kontaktujte dodavatele a Policii České republiky.
Jak zjistit, zda byla schránka napadena?
Prověřte historii přihlášení, relace, přeposílání, pravidla, obnovovací údaje, aplikace a odeslanou poštu.
Stačí změnit heslo k e-mailu?
Ne vždy. Je nutné ukončit relace, odstranit neznámá pravidla a aplikace, zkontrolovat obnovu účtu a zapnout MFA.
Kam incident nahlásit?
Bance, správci e-mailu, skutečnému partnerovi a při škodě Policii České republiky. Podnět lze zaslat také projektu DPP.
Narazili jste na falešnou fakturu nebo napadenou firemní komunikaci?
Uložte původní e-mail, úplné hlavičky, fakturu, účet příjemce a stručný popis situace. Nahlášení projektu DPP nenahrazuje kontakt s bankou, správcem e-mailu ani Policií České republiky.