Nahlášeno komunitou
Skutečné podvodné scénáře, na které upozornili lidé kolem projektu Digitální první pomoc. Podněty před zveřejněním redakčně zpracováváme a odstraňujeme osobní, citlivé a pro prevenci nepotřebné údaje.
Hlášení nezveřejňujeme automaticky
Z původního podnětu vybíráme jen informace užitečné pro prevenci. Pokud obsahuje doménu, web nebo jiný veřejně ověřitelný údaj, snažíme se jej nezávisle prověřit.
Komunita upozorní
Podnět může přijít přes formulář, e-mail nebo sociální sítě. Nemusí obsahovat jméno oznamovatele.
DPP podnět zpracuje
Oddělíme preventivně důležité informace od osobních údajů a podle možností ověříme veřejně dostupné stopy.
Zkušenost pomůže dalším
Zveřejníme anonymizovaný scénář, varovné signály a bezpečný postup. Ověřená škodlivá doména může být zařazena také do Blacklistu.
Neobjednaný balík na dobírku za 1 300 Kč
DPP obdrželo hlášení o zásilce na dobírku, kterou si příjemkyně podle svého vyjádření neobjednala. Částka činila 1 300 Kč a jako identifikátor odesílatele byl v hlášení uveden název „Patc HF“.
Co bylo nahlášeno
Oznamovatelka uvedla, že jí měl být doručen balík, který si neobjednala. Zásilka byla na dobírku ve výši 1 300 Kč. V hlášení byl jako odesílatel uveden identifikátor Patc HF.
Jak scénář funguje
U nevyžádaných dobírek může příjemce zásilku převzít v domnění, že ji objednal jiný člen domácnosti, případně že jde o zapomenutou nebo dříve vytvořenou objednávku. Úspěch scénáře stojí na momentu překvapení a automatickém zaplacení při převzetí.
Varovné signály
- zásilku jste si neobjednali,
- odesílatele neznáte,
- balík vyžaduje platbu při převzetí,
- nemáte potvrzení objednávky ani očekávanou zásilku,
- nikdo z domácnosti objednávku nepotvrdil.
Co udělalo DPP
- podnět byl převzat od komunity,
- případ byl zařazen mezi scénáře nevyžádaných dobírek,
- zveřejněny jsou pouze informace důležité pro prevenci,
- identifikátor odesílatele není prezentován jako potvrzená identita pachatele.
Web s nabídkou půjček se prezentoval jako regulovaný poskytovatel
DPP obdrželo podnět k webu finanliogroup.com, který nabízel online úvěry a prezentoval se jako finanční společnost. Technické ověření ukázalo, že doména byla v době analýzy stará přibližně 15 dní.
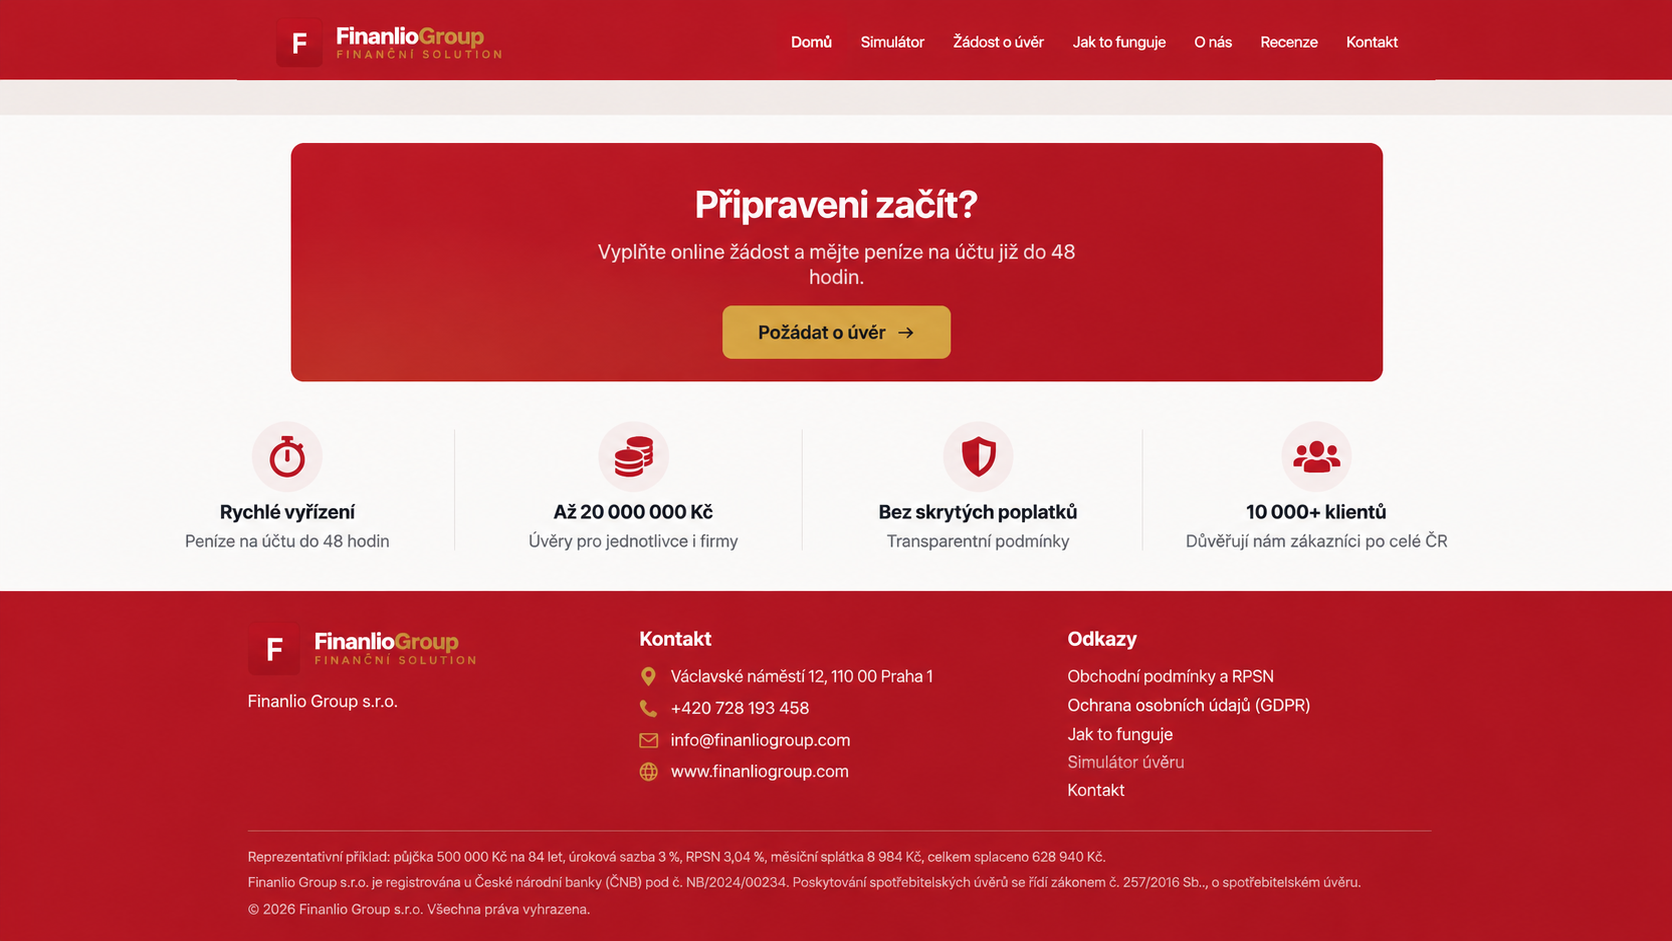
Web působí profesionálně a důvěryhodně
Stránka používá firemní branding, kontaktní údaje, nabídku úvěru, reprezentativní příklad, odkazy na obchodní podmínky a tvrzení o registraci u České národní banky.
Právě kombinace těchto prvků může u návštěvníka vyvolat dojem zavedeného a ověřeného poskytovatele finančních služeb.
Co bylo nahlášeno
Web nabízel možnost sjednání úvěru a uváděl informace, které měly působit důvěryhodně — název společnosti, kontaktní údaje, firemní adresu a tvrzení o regulaci či oprávnění poskytovat finanční služby.
Oznamovatel dále uvedl, že web požadoval poplatky. Jde o tvrzení z podnětu; technická kontrola domény sama nepotvrzuje uskutečnění plateb ani jejich účel.
Co ukázala kontrola domény
Doména finanliogroup.com byla podle RDAP registrována dne 23. 9. 2026. V době analýzy byla stará přibližně 15 dní.
Varovné signály
- velmi čerstvě registrovaná doména,
- web působící dojmem zavedené finanční společnosti,
- tvrzení o licenci nebo regulaci přímo na vlastním webu,
- nabídka finanční služby vyžadující zvýšenou obezřetnost,
- veřejná identita registranta domény nebyla dostupná.
Co udělalo DPP
- podnět byl převzat od komunity,
- byla provedena kontrola RDAP a DNS,
- ověřeno stáří domény a základní registrační údaje,
- prověřeny dostupné technické informace k doméně,
- dne 9. 10. 2026 bylo odesláno abuse hlášení k doméně,
- případ byl zpracován do preventivní podoby.
Odeslání hlášení samo nepotvrzuje porušení pravidel, vyhovění podnětu ani zablokování webu.
finanliogroup[.]com
Základní technické údaje
- Registrace: 23. 9. 2026
- Registrátor: HOSTINGER operations, UAB
- Nameservery: ns1.dns-parking.com, ns2.dns-parking.com
- IPv4: 66.71.220.1
Jak tyto údaje číst
Samotný registrátor, IP adresa, nameserver nebo neveřejný registrant nejsou důkazem podvodu. Technické údaje mají význam až v kombinaci s obsahem webu, jeho tvrzeními a dalšími ověřitelnými skutečnostmi.
Falešné SMS lákají na bonusy a výhry u sázkových a hazardních služeb
Dvě SMS doručené v krátkém časovém odstupu používaly podobný scénář: lákaly na údajný bonus, výhru nebo nedokončenou registraci a vedly na podezřelé domény mimo oficiální služby.
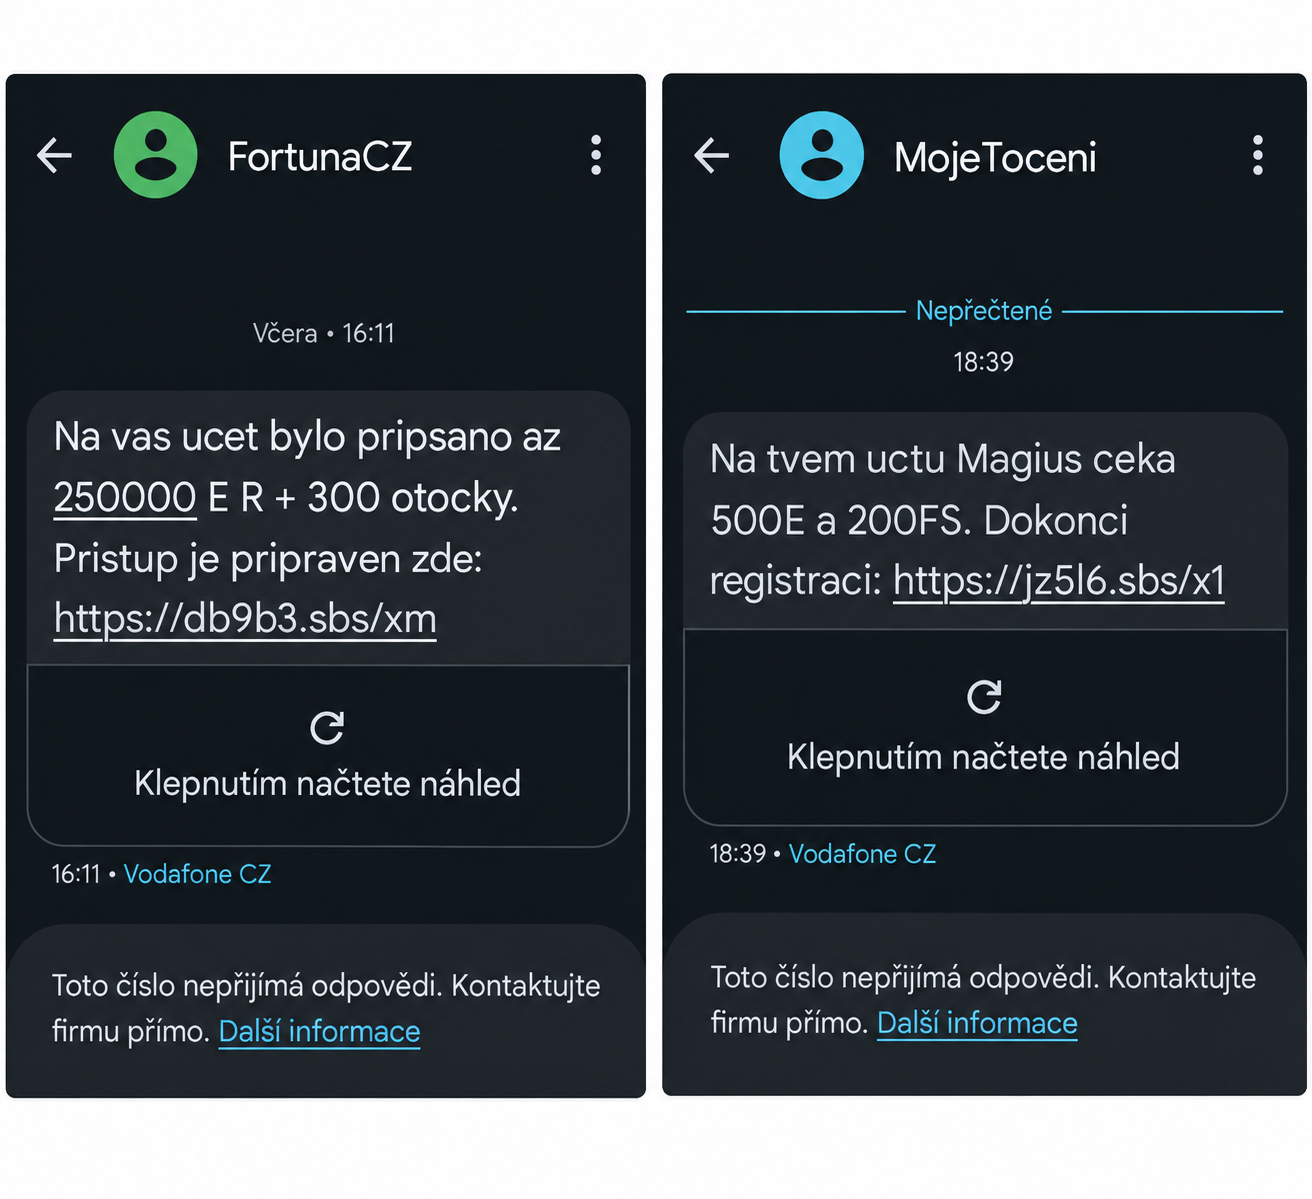
Stejný princip, dvě různé legendy
První zpráva se zobrazovala pod názvem „FortunaCZ“ a tvrdila, že na účet bylo připsáno 250 000 EUR a 300 otoček. Odkaz vedl na doménu db9b3.sbs.
Druhá zpráva se zobrazovala jako „MojeToceni“ a lákala na 500 EUR a 200 FS s výzvou k dokončení registrace. Odkaz vedl na doménu jz5l6.sbs.
Co bylo nahlášeno
Dvě SMS používaly rozdílné názvy odesílatelů, ale stejný princip. Příjemce měl uvěřit, že získal bonus nebo výhru, a pokračovat přes odkaz na externí web.
Jaký je pravděpodobný cíl
Doložené zprávy lákají na bonus nebo výhru a odvádějí příjemce na podezřelé domény. Samotné SMS neprokazují, jak cílové weby nakládaly s údaji. Podobné kampaně mohou vést ke sběru údajů, platbě nebo další nevyžádané nabídce; konkrétní výsledek u těchto dvou domén zde není potvrzen.
Varovné signály
- nečekaná výhra nebo bonus,
- výzva k okamžitému kliknutí nebo dokončení registrace,
- náhodně vypadající doména mimo oficiální web služby,
- zobrazený název odesílatele působící důvěryhodně,
- jazykové chyby a neobvyklá formulace zprávy.
Co udělalo DPP
- obě zprávy byly zdokumentovány,
- podezřelé domény byly odděleny pro další prověření,
- případ byl zpracován jako jeden opakující se smishingový scénář,
- komunitní podklad byl využit pro preventivní upozornění.
db9b3[.]sbsjz5l6[.]sbs
SMS o dopravní pokutě vedla na falešný web s Bank iD
Zpráva vytvářela tlak údajnou dopravní pokutou a odkazovala na web napodobující státní nebo dopravní službu.
Co bylo nahlášeno
Příjemci přišla SMS s informací o údajném nedoplatku za dopravní pokutu ve výši 1 200 Kč. Zpráva současně vytvářela časový tlak tvrzením, že při nezaplacení bude částka navýšena na 4 500 Kč.
Kam zpráva vedla
Odkaz směřoval na stránku napodobující dopravní nebo státní službu. Web požadoval přihlášení prostřednictvím falešného rozhraní Bank iD a další platební údaje.
Varovné signály
- nečekaná SMS o údajném dluhu nebo pokutě,
- krátká lhůta a hrozba výrazného navýšení částky,
- webová adresa pouze napodobující důvěryhodnou službu,
- požadavek na Bank iD nebo platební údaje.
Co udělalo DPP
- podnět byl prověřen,
- doména byla porovnána s veřejně dostupnými zdroji,
- byla zařazena do veřejného Blacklistu DPP,
- scénář byl zpracován pro další prevenci.
vas-doprava-govcz[.]casa
„Mami, rozbil se mi mobil.“ Zpráva měla přesunout komunikaci na WhatsApp
Odesílatel se vydával za blízkou osobu, vysvětloval použití nového čísla rozbitým telefonem a žádal o pokračování komunikace prostřednictvím WhatsAppu.
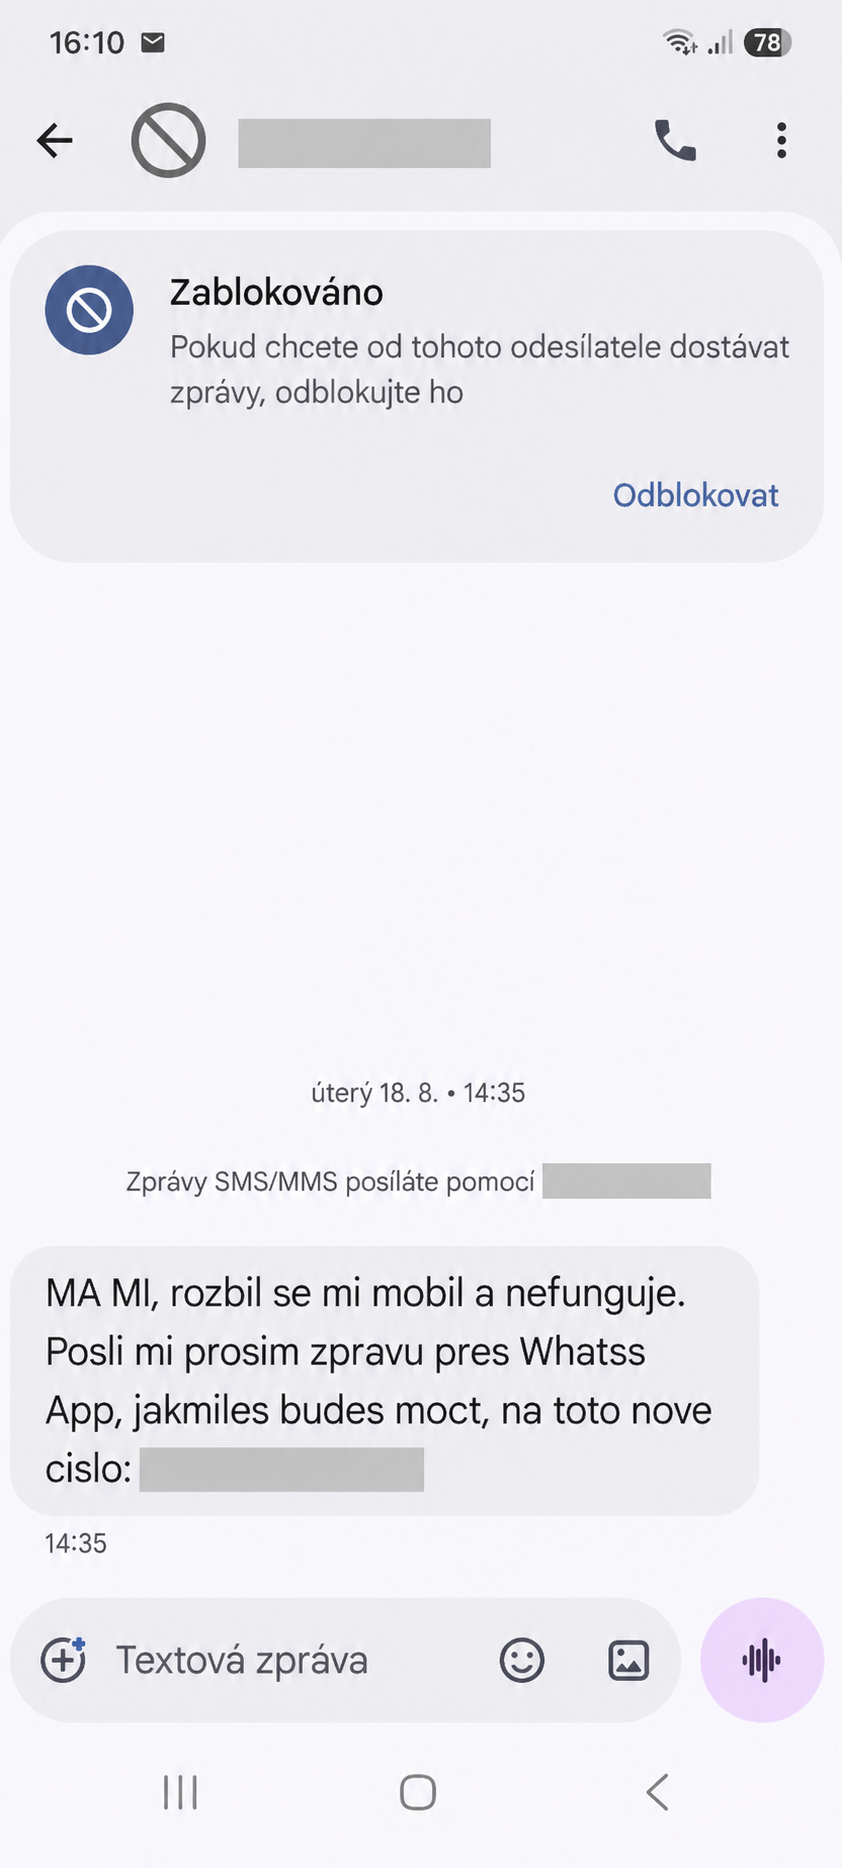
Jak zpráva vytváří důvěru
Útočník nejprve potřebuje vysvětlit, proč se blízký člověk ozývá z neznámého čísla. Příběh o rozbitém telefonu vytváří jednoduché a na první pohled uvěřitelné vysvětlení.
Následný přesun na jiné číslo ve WhatsAppu umožňuje pokračovat v komunikaci pod převzatou identitou.
Co bylo nahlášeno
SMS tvrdila, že se odesílateli rozbil mobilní telefon a nefunguje. Příjemce měl následně napsat přes WhatsApp na jiné, údajně nové telefonní číslo.
Proč je scénář rizikový
Po navázání komunikace může následovat žádost o peníze, zaplacení faktury nebo jinou finanční pomoc. Základním cílem je nejprve přesvědčit příjemce, že skutečně komunikuje se svým příbuzným.
Varovné signály
- náhlé oznámení o novém telefonním čísle,
- rozbitý nebo ztracený telefon jako vysvětlení,
- požadavek na přesun komunikace na WhatsApp,
- nemožnost jednoduše ověřit totožnost voláním.
Co udělalo DPP
- podnět byl převzat od komunity,
- případ byl zpracován do anonymizované preventivní podoby,
- telefonní čísla nebyla převzata do veřejného případu,
- návštěvník je odkázán na bezpečný způsob ověření příbuzného.
Narazili jste na něco podobného?
Podezřelou SMS, web, e-mail, profil nebo jiný podvodný scénář můžete předat projektu Digitální první pomoc. Podnět může pomoci při ověřování nových hrozeb a při prevenci dalších případů.
Zaslaný obsah není automaticky veřejně publikován. Případné zveřejnění probíhá až po redakčním zpracování a odstranění osobních, citlivých a nepotřebných údajů.